| 일 | 월 | 화 | 수 | 목 | 금 | 토 |
|---|---|---|---|---|---|---|
| 1 | 2 | 3 | 4 | 5 | 6 | 7 |
| 8 | 9 | 10 | 11 | 12 | 13 | 14 |
| 15 | 16 | 17 | 18 | 19 | 20 | 21 |
| 22 | 23 | 24 | 25 | 26 | 27 | 28 |
| 29 | 30 |
- 깃
- SK쉴더스루키즈
- 레나튜토리얼
- 동적분석
- 우아한테크코스
- 우테코
- 레나 튜토리얼
- 리버싱
- sk 쉴더스 루키즈
- 백엔드
- 루키즈
- linux
- 예술의 전당
- sk 쉴더스
- 웹개발
- Dreamhack
- 자바
- top-cert
- sk쉴더스 루키즈
- 루키즈31기
- React
- 루키즈 31기
- c
- 악성코드 분석
- sk 쉴더스 루키즈 31기
- 위상 정렬
- webhacking
- 알고리즘
- Practical Malware Analysis Labs
- 프리코스
- Today
- Total
yon11b
[최신 보안사고] 신한은행 ARTEX AI 침해사고 본문
신한은행 침해사고 정리
대출모집인 전용 모바일 웹/조회 서비스의 인증 및 권한 검증 취약점 이용
유출 항목
성명, 전화번호, 연소득, 대출 산출한도, 주민등록번호(66건), CI(97건)
공격 흐름 정리
1. 대출 모집인이 자신이 모집한 고객의 대출 승인 여부 등을 확인하는 서비스의 취약점을 이용해 침투.
2. 여기서 확보한 고객 번호를 기반으로 연락처, 생년월일 등을 조회할 수 있는 다른 서비스에 접근해 고객정보를 추가로 탈취함.
공격자 정보
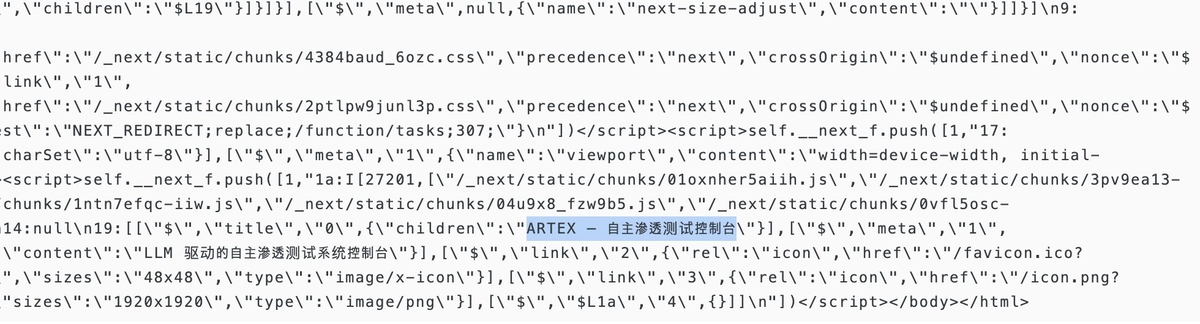
신한은행 해킹 추정 서버서 中 ‘AI 침투도구’ 흔적 발견
사고 인지 후 대응
외부 인터넷주소(IP) 차단
관련 서비스 중단
고객이 유출정보와 관련 내용을 확인할 수 있도록 유출 여부 확인 페이지 개설(홈페이지/슈퍼쏠 앱)
홈페이지에 사과문 게시
1차 공격 벡터
타 사이트 유출 계정 정보를 무차별 대입한 크리덴셜 스터핑 공격
2차 내부 침투
로그인 후 내부 대출 조회 API의 권한 검증 결함 탐색
세대별 공격 형태 변화 정리
1세대: 단순 브루트포스
대응방안: 계정 차단 정책
2세대: 크리덴셜 스터핑
다크웹에 유출된 계정 정보들 활용
SOCKS5 프록시로 IP를 분산하여 계정 잠금 임계치를 우회하며 광범위 대입
-> 계정 차단을 하는게 대응방안이 될 수 없음
3세대: 스마트 자동화 봇
캡챠 활용 -> 얘도 우회 가능한 방법 생김.
4세대: AI 자율 에이전트
LLM화면과 API를 보고 추론.
로그인 성공 후 스스로 권한 상승 경로, 취약한 파라미터를 찾아 자동 공격
크리덴셜 스터핑
크리덴셜 스터핑이란?
다른곳에서 유출된 아이디, 비밀번호 조합을 재사용해 여러 서비스에 로그인을 시도하는 공격
다른 침해사고 사례
GS리테일: 160만여건의 개인 정보 유출
짧은 시간 동일 IP 주소에서 대규모 로그인이 시도되는 이상징후가 발생했음에도 이를 식별하고 차단할 대책을 전혀 마련하지 않아 장기간 유출이 지속됐다.
정당한 사유 없이 72시간을 넘겨 지연 통지한 사실
사고 당시 개인정보 전담 조직조차 제대로 운영되지 않았다.
=> 과징금 128억. 과태료 300만원
대응방안
MFA 인증
로그인 시 CAPTCHA 기능 구현
온라인 서비스 별 서로 다른 비밀번호를 설정
ARTEX AI란?
개요
깃헙 주소: https://github.com/Autumn-27/ARTEX
한 줄 요약: 중국어를 중심으로 깃허브에 오픈소스로 공개된 LLM 기반 자율형 침투테스트 시스템
모델 설명: 특정 LLM에 종속된 도구가 아니라, 사용자가 원하는 LLM을 연결해 활용할 수 있는 구조
수상 이력: 중국 바이두 "agent+" 공방 챌린지 대회 우승 챔피언 프로젝트
기술스택
백엔드: Go 언어
프론트엔드: Next.js & React
DB: PostgreSQL
LLM: OpenAI API 조회
Multi-Agent 체계
Planner 와 Worker로 분리하여 구성
Planner: 전략 기획. 탐색 그래프 분석, 우선순위 태스크 분할
Worker: nmap 호출, 스터핑 페이로드주입, 세션 탈취, BOLA 파라미터 변조, 데이터 수집
그 외 최근 은행 피해 사례들
최근 여러 은행들이 해킹되었다고 하는 뉴스가 많이 나오는데, 다 AI 공격이라고 단정짓기는 이른 감이 있다.
일단 정리는 해보겠다.
| 공개일 | 기관 | 침해 경로 | 피해 내용 |
| 10.1(목) | 신한은행 | 대출모집인 전용 조회 서비스(M신한) 본인확인 우회 | 약 2만5천 명 (주민번호 66건, CI 97건, 연소득, 산출한도 포함) |
| 10.2(금) | KB국민은행 | 직원용 모바일 업무지원시스템 | 119명(고객·임직원 포함) - 이름, 전화번호, 주소, 암호화된 주민번호 |
| 10.2(금) | 하나은행 | 영업지원시스템(ODS) 비정상 접근 | 고객 89명 – 주민번호, 성명, 주소, 이메일, 직장명 |
| 10.2(금) | BNK부산은행 | 내부 직원용 모바일 영업지원시스템 | 외주 개발직원 11명 - 성명, 전화번호, 생년월일, 이메일 |
| 10.2(금) | 예가람저축은행 | 외부 솔루션 원격 취약점(추정) | 약 4만 명 – 성명, 생년월일, 연락처 (9.18부터 접근 흔적) |
| 10.3(토) | 현대캐피탈 | 주택대출 모집인 조회페이지 | 모집인 146명 중 일부 – 이름, 휴대폰, 이메일, 주민번호, 내부 모집인번호 |
| 10.3(토) | 웰컴저축은행 | 자체 점검 중 확인(경로 조사 중) | 법인고객 최대 2,200건 – 법인명, 담당자 이름, 이메일, 전화번호 |
동일, 연관 IP의 공격을 받고도 우리은행, NH농협은행은 침입방지시스템(IPS)이 작동하여 피해가 없었던 것으로 보도되었고, 토스, 카카오, 케이뱅크와 새마을금고중앙회, 국책은행 3사도 접근 시도를 차단하였습니다. 금융감독원은 "은행, 저축은행 공격 IP는 달라도 수법은 유사하며, 다중인증 적용 여부가 피해를 갈랐다"고 분석하였습니다.
피해 은행
신한, 하나, KB국민, 부산, NH농협, 우리은행, 웰컴저축은행, 예가람저축은행, 현대캐피탈
유출 범위
신한은행: 약 2만 5000명 고객 정보
KB국민은행: 119명 고객 정보
하나은행: 89명 고객 정보
부산은행: 11명 외주 개발직원
NH농협·우리은행: 공격을 막아 정보 유출로 이어지지 않았음
웰컴저축은행: 법인명·법인 담당자 이름·이메일·전화번호 등 2200건
시스템적 미흡했던 부분
인터넷뱅킹 등 핵심 금융거래 시스템과 달리 금융감독원과 과학기술정보통신부의 취약점 점검 대상에서 제외돼 금융사가 자체 점검해 왔다.
대응방안
금융당국은 '보안 목적 AI 도입을 위한 망분리 규제 완화'와 'IT 기본통제 현장 점검 강화' 등 구체적인 방어 체계 구축을 할 예정
출처
- https://www.seoul.co.kr/news/economy/2026/10/04/20261004500025?wlog_tag3=naver
- https://www.kmib.co.kr/article/view.asp?arcid=9000019608&cp=nv
- https://www.newsis.com/view/NISX20261004_0003813970
- https://www.newsis.com/view/NISX20261004_0003813888
- https://www.hankookilbo.com/news/article/A2026100115320000186
- 은행 해킹 사고!! AI 해킹 도구 사용과 본질적인 API 보안 문제(보안프로젝트 유튜브 영상)
- 늘어나는 개인 정보 거래, 다크웹을 통한 크리덴셜 스터핑 대응법(sk쉴더스 발행)
- 개인정보위, 166만명 뚫린 GS리테일에 과징금 128억원 ‘철퇴’(보안뉴스)
'보안 > 주간 리포트' 카테고리의 다른 글
| [최신 보안사고] AI 에이전트 ARTEX를 활용한 국내 금융권 침해사고 및 공격 TTP 분석 (0) | 2026.10.17 |
|---|---|
| [최신 보안사고] 무신사 29cm API 해킹 사고 (0) | 2026.10.05 |
| [최신 보안사고] 9월 말 해킹 사고 모음집 (0) | 2026.09.30 |
| [최신 보안사고] 일본 디지털청 VPN 취약점 침해사고 (0) | 2026.09.24 |
| [최신 보안사고] Ivanti VPN 취약점 공격 동향 및 대응방안(SK 쉴더스 Top-CERT 팀 발간) (0) | 2026.09.23 |
